把跑团建模为持久化产品数据
为玩家、频道、消息、角色、内容、附件、待裁决行动、资源和变更历史设计结构化记录,而不是一组孤立页面。
安全工作流产品 · 多用户平台
用于玩家沟通、角色状态、GM 裁决和受保护内容的私密 TRPG 运营平台。
查看公开介绍页 ↗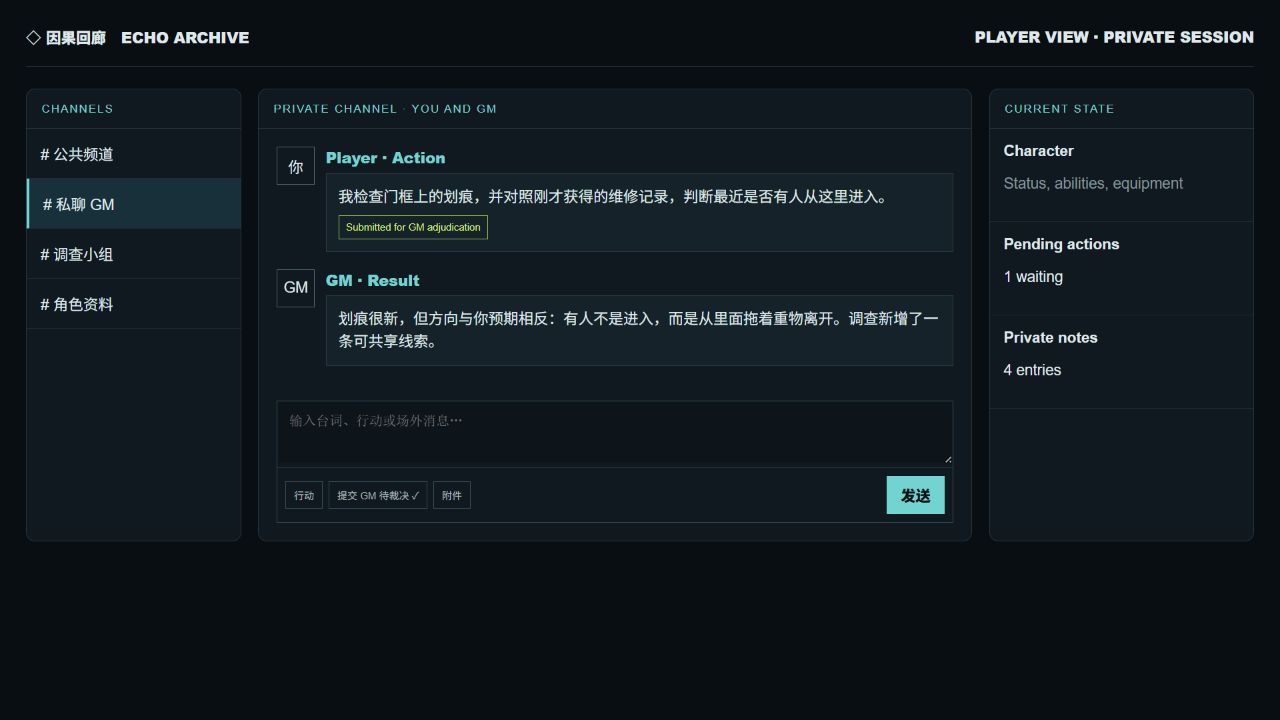
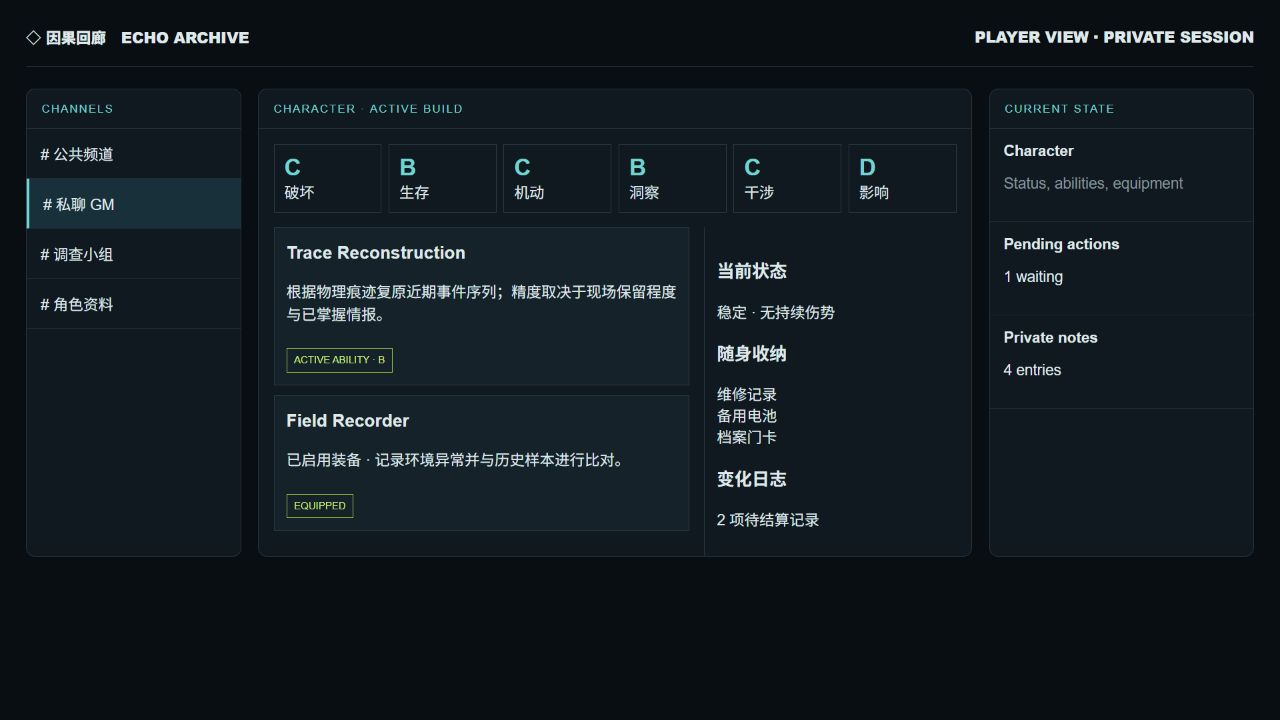
一个长期 TRPG 团需要管理私密玩家记录、分权限聊天、GM 发布与裁决、附件和同步游戏状态。随着角色、频道和隐藏信息增加,聊天记录与手工表格已无法安全承载这些工作。
为玩家和 GM 建立统一运营系统,在平行故事线之间避免私密信息泄露,同时让生产部署和长期内容管理保持可操作。
为玩家、频道、消息、角色、内容、附件、待裁决行动、资源和变更历史设计结构化记录,而不是一组孤立页面。
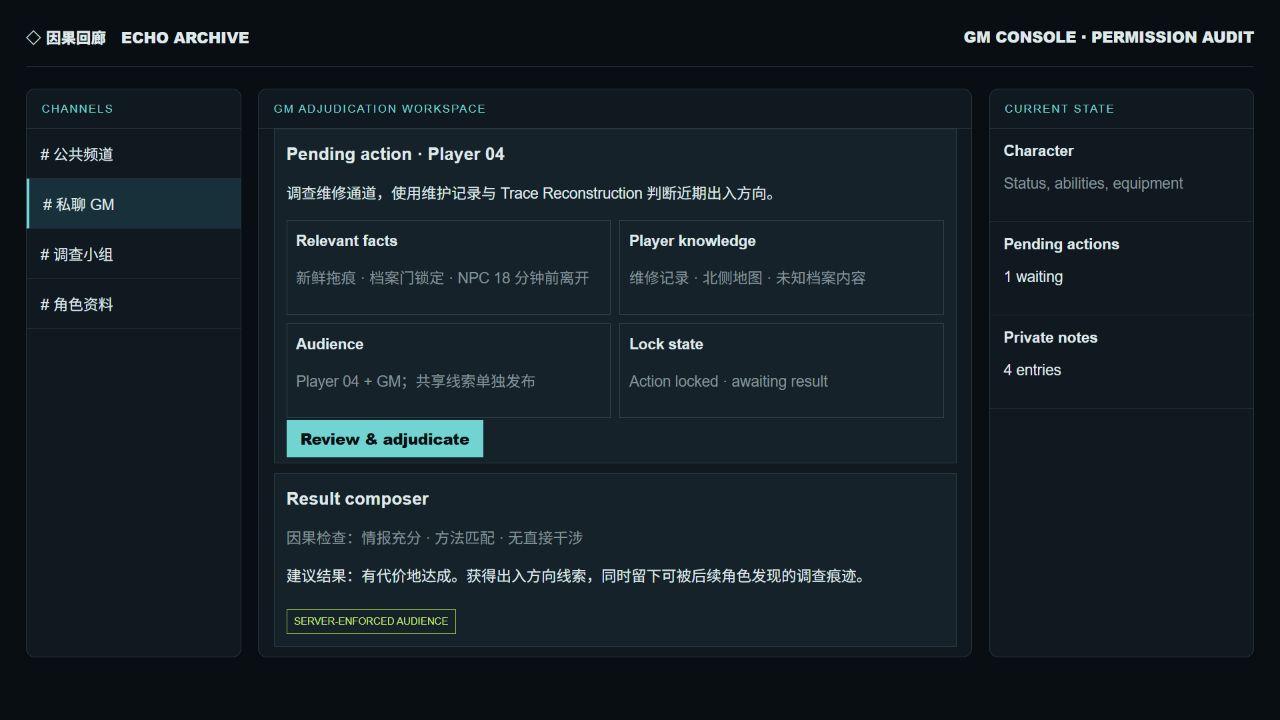
交付玩家聊天与行动提交,以及 GM 发布、裁决、成员管理、玩家视角预览、权限审计和受保护资源处理。
加入数据库迁移、环境初始化、备份、部署流程和健康检查,让系统持续演进而不丢失团务状态。
服务端按玩家、频道和受众过滤私密记录;未授权内容不会发送到浏览器后再靠界面隐藏。
D1 保存关系型团务状态,R2 保存受保护图片和文件,避免把二进制资源与事务记录强行放入同一种存储模型。
公开入口负责说明体验,玩家与 GM 工具仍受私密访问保护。案例页展示系统能力,但不会假装访客能进入正在运行的团。
平台约三天从概念走到生产环境,具备持久化团务状态、多角色流程、受保护文件、可审计变更和服务端权限控制,把分散的聊天加表格操作整合为一个可控系统。
工具与平台